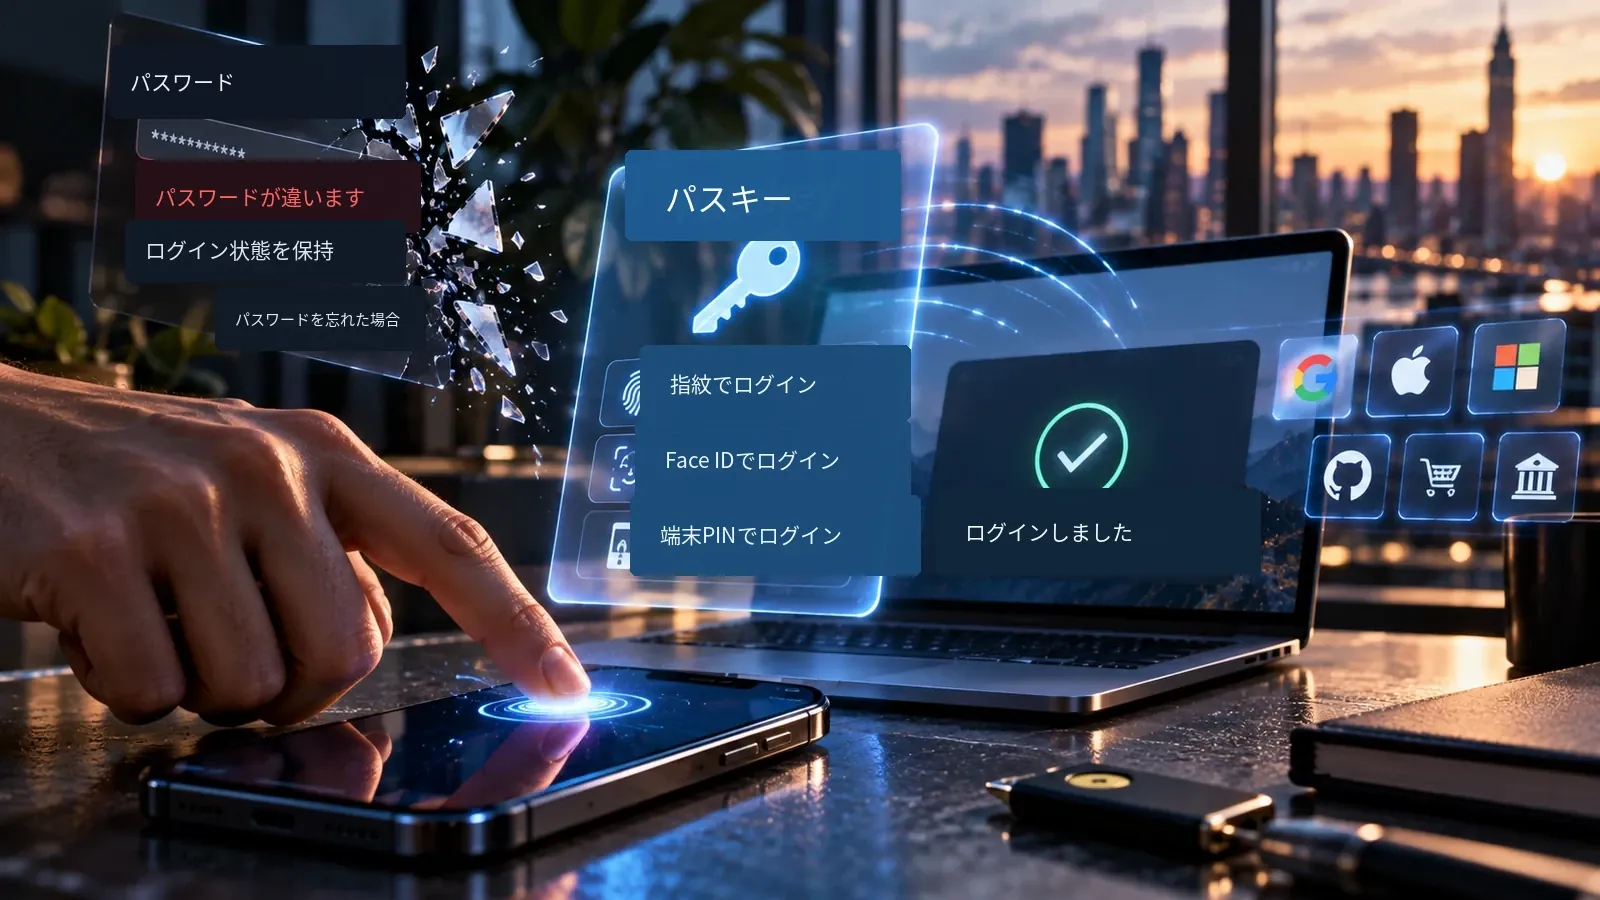
長い間、ログインとは秘密の文字列を覚えることでした。パスキーはその仕組みを変えます。指紋、顔、PINなどで端末を解除した後、正しい暗号鍵を持っていることを端末が証明します。
パスワードは人間向きではなかった
多くの人は何十ものアカウントを持ちます。本来は全て違う長くランダムなパスワードを使い、偽サイトに入力しないのが理想です。
パスワードマネージャーは記憶の負担を減らしますが、「盗まれ得る共有秘密」という根本問題は残ります。
パスキーは仕組みが違う
パスキーでは、ユーザーとサイトが同じ秘密を共有しません。公開鍵と秘密鍵の組が作られ、公開鍵はサービス側、秘密鍵は端末など安全な場所に残ります。
ログイン時、端末は秘密鍵そのものを送らず、正しい鍵を持つことだけを暗号学的に証明します。
なぜパスキーはフィッシングに強いのか
偽サイトは本物そっくりに作ってパスワードを盗めます。パスキーは正規サービスに結び付いているため、偽ドメインに同じように渡すことができません。
顔や指紋の情報も端末内に残り、サイトが受け取るのは暗号学的な証明です。
2026年は実験から標準への転換点
パスキー自体は新しくありませんが、2026年に一般的なインフラへ移っています。FIDO Allianceは数十億のアクティブなパスキーを報告し、MicrosoftもEntra IDで優先方式へ移行しています。
セキュリティ愛好家向けの機能から、一般ユーザーの標準へ変わりつつあります。
二要素認証は安全ではなかったのか
二要素認証はパスワード単独より通常安全です。ただし全ての第二要素が同じ強さではありません。
SMSはソーシャルエンジニアリングやSIMスワップなどのリスクがあり、方向性はフィッシング耐性のある暗号資格情報へ向かっています。
指紋を各サイトへ送るのか
送りません。指紋や顔認証は端末上でパスキーを解除するために使われます。
サイトが受け取るのは生体情報ではなく暗号学的な証明です。
スマートフォンをなくしたらどうなる?
一台の端末をなくしただけで永久に入れなくなる仕組みは実用的ではありません。プラットフォームによってはパスキーを安全に同期したり、FIDO2セキュリティキーへ保存できます。
重要な問いは「パスワードを覚える」から「端末と復旧を守る」へ移ります。
アカウント復旧が急に重要になる
パスワードがなくても、端末を失った場合のアカウント復旧は必要です。そして復旧手続きが弱点になる可能性があります。
どれほど強いパスキーでも、サポートをだましてアカウントを奪えるなら意味がありません。復旧も同じ強さが必要です。
パスワードマネージャーはまだ必要か
しばらくは必要です。多くのサイトは今もパスワードを使い、古いシステムはすぐには消えません。
パスキー、パスワード、PIN、ハードウェアキーが混在する時期が続き、パスワードマネージャーはデジタル資格情報管理へ役割を広げていくでしょう。
パスキーは完璧か
完璧ではありません。パスキーは従来型フィッシングを大きく減らしますが、感染端末、弱い復旧、解除済みの盗難端末、ソーシャルエンジニアリング、実装ミスまでは消しません。
端末そのものの安全性がさらに重要になります。
スマートフォンがデジタルな鍵束になる
スマートフォンにはすでに銀行、カード、メッセージ、チケット、健康情報、認証アプリがあります。パスキーはデジタルIDの中心としての役割を強めます。
強いPIN、生体ロック、最新ソフト、遠隔消去、適切な復旧が重要です。パスワードが消えても責任は消えません。
「パスワードを忘れた」はどうなる?
「パスワードを忘れた」はインターネットで最もよく見るボタンの一つで、人に忘れやすい秘密を覚えさせる仕組みの象徴です。
パスキーは記憶力を鍛えるのではなく、共有パスワードそのものをログインから外します。
そこへAIエージェントが来る
AIエージェントは今後、旅行予約、文書取得、ソフト操作、メール処理、購入などを人の代わりに行います。
そのときは、どの人が、どの仕事のため、どの権限で、どれくらいの期間エージェントを許可したのかを証明する必要があります。
未来のログインはログインに見えないかもしれない
将来、多くのサイトではユーザー名、パスワード、SMSコードが表示されないかもしれません。端末が資格情報を認識し、ユーザーがローカル確認すれば完了です。
AIエージェントにはさらに権限と制限が付くため、表面は簡単でも背後の認証は高度になります。
本当にパスワードの終わりなのか
明日すぐではなく、2027年にも完全には終わらないでしょう。古いアカウントやレガシーシステムが多すぎます。
それでも2026年は転換点です。パスキーが世界規模になり、標準選択肢になれば、パスワードは一日に消えるのではなく徐々に重要でなくなります。
パスワードは移行期の技術だったのかもしれない
半世紀以上、人は秘密を入力して機械に身元を証明してきました。簡単でしたが、洗練された仕組みではありません。
次の世代は「何を知っているか」ではなく、「正しい暗号鍵を持ち、それを使う権限があるか」を問います。ユーザーには指紋やPINのように簡単に見えます。
パスワードの次に来るもの
パスキーはデジタルIDの大きな変化の一部です。端末への信頼、復旧、委任アクセス、検証可能な認可が重要になります。
AIエージェントはこの変化を加速します。問いはパスワードの代わりだけでなく、デジタル生活の鍵を誰に預け、その鍵に何を開けさせるかです。