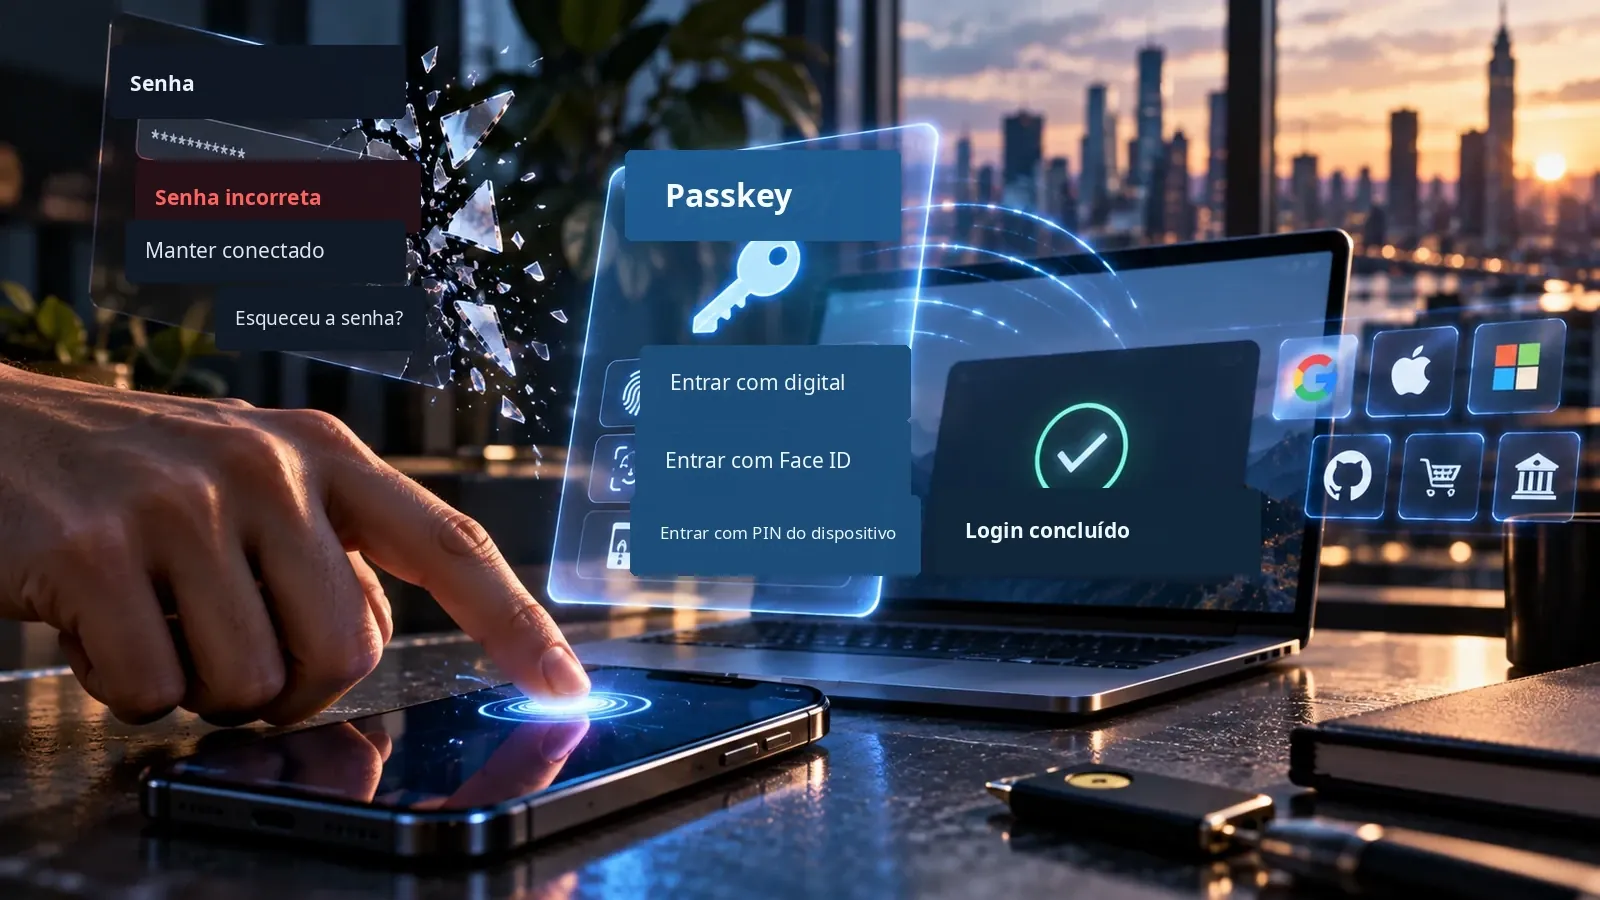
Por décadas, entrar numa conta significou lembrar uma sequência secreta. Passkeys mudam esse modelo: o dispositivo prova criptograficamente que possui a chave certa após uma verificação local com biometria ou PIN.
A senha nunca foi muito humana
A maioria das pessoas tem dezenas de contas. Em teoria cada uma deveria ter senha longa, única e aleatória, nunca reutilizada ou digitada em site falso.
Gerenciadores reduzem o problema de memória, mas ainda existe um segredo compartilhado que pode ser roubado.
Uma passkey funciona de outro jeito
Com passkey não existe senha compartilhada. Um par criptográfico é criado: a chave pública fica com o serviço e a privada no dispositivo ou num sistema seguro.
O usuário desbloqueia o dispositivo e ele prova que possui a chave privada sem enviá-la ao site.
Por que passkeys resistem melhor ao phishing
Uma página de phishing pode copiar o visual de um serviço e roubar uma senha. Passkey é vinculada ao serviço legítimo e não pode ser entregue da mesma forma a um domínio falso.
Biometria fica no dispositivo; o site recebe uma prova criptográfica, não seu rosto ou impressão digital.
2026: de experimento a padrão
Passkeys existem há anos, mas em 2026 viram infraestrutura comum. A FIDO Alliance fala em bilhões de passkeys ativas e a Microsoft as promove como método preferencial no Entra ID.
A tecnologia deixa de ser recurso de especialistas e chega ao mercado de massa.
Mas autenticação de dois fatores não era segura?
Sim, 2FA é normalmente muito mais segura que apenas senha, mas fatores não são igualmente fortes.
SMS pode sofrer engenharia social, SIM swapping e outros ataques. A direção é usar credenciais criptográficas resistentes a phishing.
Preciso enviar minha impressão digital a cada site?
Não. Impressão digital ou rosto apenas desbloqueiam a passkey localmente. O site recebe prova criptográfica, não seus dados biométricos.
Isso combina experiência simples com mecanismo tecnicamente mais forte.
O que acontece se eu perder o celular?
Um sistema que bloqueasse para sempre quem perde um telefone seria impraticável. Dependendo da plataforma, passkeys podem ser sincronizadas com segurança ou guardadas em chaves FIDO2.
A pergunta muda de “como lembro minha senha?” para “como protejo meus dispositivos e minha recuperação?”.
Recuperação de conta vira ponto crítico
Mesmo sem senha, precisamos recuperar contas quando dispositivos somem. Esse processo pode virar o elo fraco.
Uma passkey forte não adianta se um invasor engana o suporte. A recuperação precisa ser igualmente robusta.
Ainda precisamos de gerenciador de senhas?
Sim, por bastante tempo. Milhões de sites ainda usam senha e sistemas antigos não desaparecerão de uma vez.
Teremos um ambiente misto. Gerenciadores continuarão úteis, mas cada vez mais administrarão credenciais e passkeys.
Passkeys são perfeitas?
Não. Passkeys reduzem phishing tradicional, mas não eliminam malware, recuperação fraca, dispositivo roubado já desbloqueado, engenharia social ou erros de implementação.
O dispositivo vira parte muito mais importante da segurança.
O smartphone vira um chaveiro digital
O celular já reúne banco, cartões, mensagens, bilhetes, saúde e apps de autenticação. Passkeys reforçam seu papel como centro de identidade digital.
PIN forte, biometria, software atualizado, apagamento remoto e recuperação bem planejada se tornam essenciais. A responsabilidade não desaparece.
O que acontece com “Esqueci minha senha”?
“Esqueci minha senha” é um dos botões mais conhecidos da internet e um sintoma de um sistema que exige memória humana para segredos difíceis.
Passkeys não tentam melhorar nossa memória: retiram a senha compartilhada do fluxo de login.
Depois chegam os agentes de IA
Agentes de IA poderão reservar viagens, buscar documentos, usar software ou comprar por nós.
Será necessário provar qual pessoa autorizou o agente, para qual tarefa, com quais permissões e por quanto tempo.
O login do futuro pode nem parecer login
Muitos sites podem deixar de exibir usuário, senha e código SMS. O dispositivo reconhece a credencial, a pessoa confirma localmente e entra.
Com agentes, limites e delegações serão adicionados. O login fica quase invisível para a pessoa e mais complexo nos bastidores.
É mesmo o fim da senha?
Não amanhã, e provavelmente não completamente em 2027. Existem contas antigas e sistemas legados demais.
Mas 2026 é uma virada: passkeys alcançam escala global e se tornam opção padrão. A senha vai perder relevância gradualmente.
Talvez a senha tenha sido apenas uma tecnologia de transição
Por mais de meio século provamos identidade digitando um segredo. Era simples, mas pouco elegante.
A nova geração pergunta se possuímos a chave criptográfica certa e estamos autorizados a usá-la. Para o usuário parece biometria ou PIN; por trás, o sistema é mais sofisticado.
O que vem depois da senha
Passkeys fazem parte de uma transformação maior da identidade digital. Confiança no dispositivo, recuperação, acesso delegado e autorização verificável ganham importância.
Agentes de IA acelerarão a mudança. A pergunta não é só o que substitui a senha, mas a quem entregamos as chaves da nossa vida digital e o que elas podem abrir.