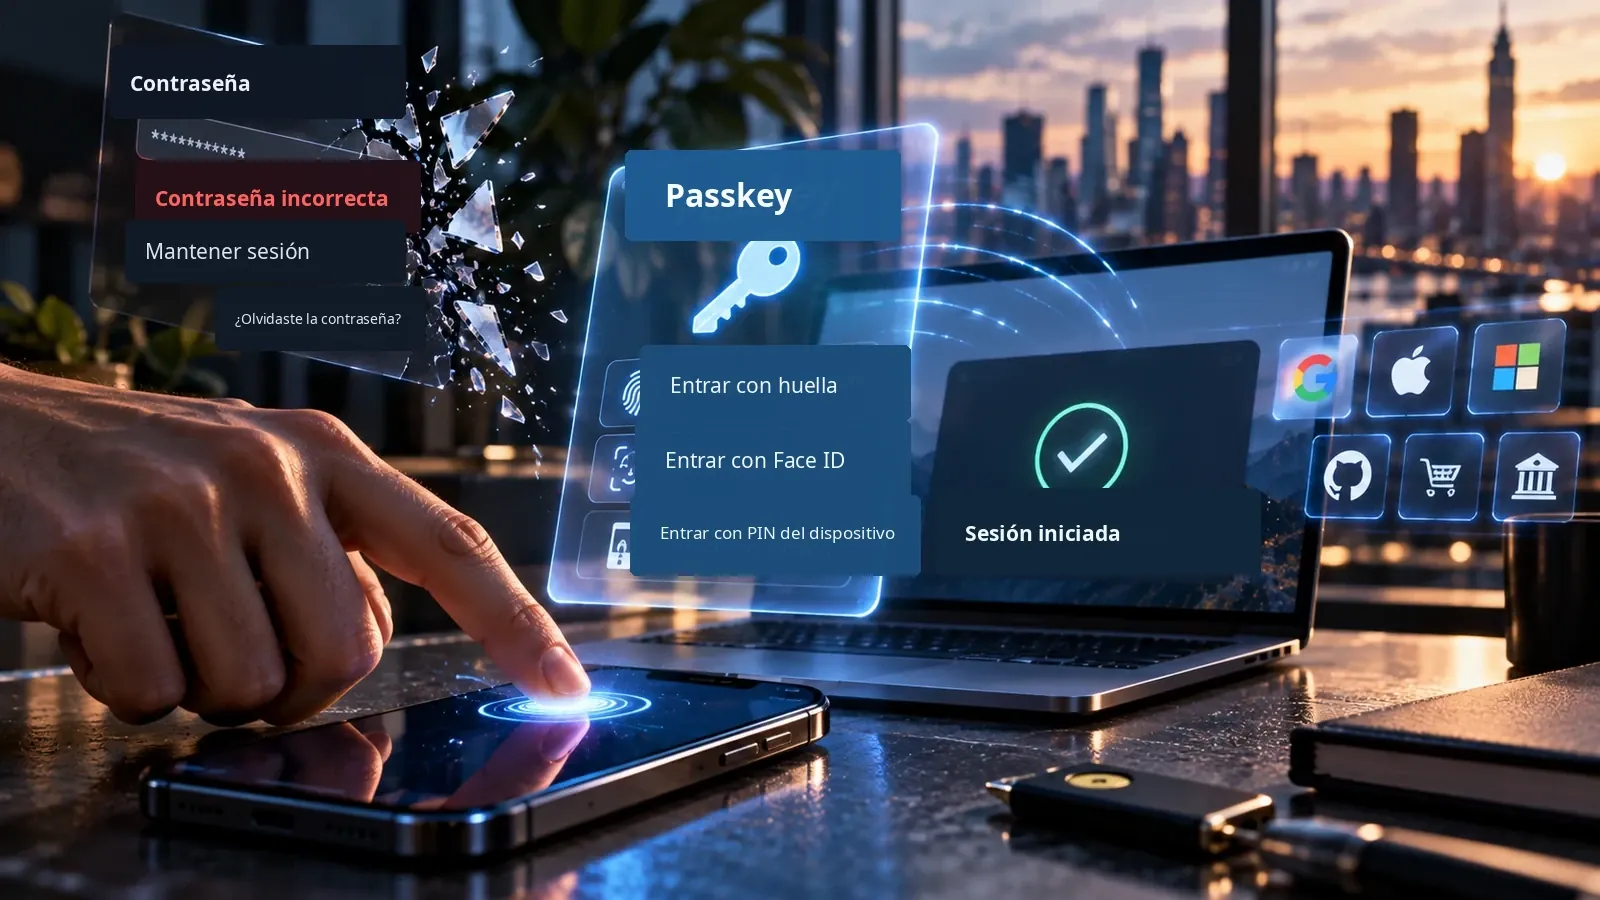
Durante décadas, iniciar sesión significó recordar una cadena secreta. Las passkeys cambian el modelo: el dispositivo demuestra criptográficamente que posee la clave correcta después de una verificación local con huella, rostro o PIN.
La contraseña nunca fue muy humana
La mayoría de la gente tiene decenas de cuentas. En teoría, cada una debería usar una contraseña larga, única y aleatoria, sin reutilizarla ni introducirla en una web falsa.
Los gestores reducen el problema de memoria, pero sigue existiendo un secreto compartido que puede ser robado.
Una passkey funciona de otra manera
Con una passkey no hay una contraseña compartida. Se crea un par criptográfico: la clave pública puede almacenarse en el servicio y la privada permanece en el dispositivo o en un sistema seguro.
El usuario desbloquea el dispositivo y este demuestra que posee la clave privada sin enviarla a la web.
Por qué las passkeys son resistentes al phishing
Una página de phishing puede copiar el aspecto de un servicio y robar una contraseña. Una passkey está vinculada al servicio legítimo y no puede entregarse del mismo modo a un dominio falso.
Los datos biométricos permanecen en el dispositivo: la web recibe una prueba criptográfica, no tu cara ni tu huella.
2026: de experimento a estándar
Las passkeys existen desde hace años, pero en 2026 están pasando a infraestructura común. FIDO Alliance habla de miles de millones de passkeys activas y Microsoft las impulsa como opción preferente en Entra ID.
Ya no son una función para especialistas, sino una tecnología de mercado masivo.
¿No era segura la autenticación de dos factores?
Sí, la 2FA es normalmente mucho más segura que una contraseña sola, pero no todos los segundos factores son iguales.
Los SMS pueden sufrir ingeniería social, SIM swapping u otros ataques. La tendencia es hacia credenciales criptográficas resistentes al phishing.
¿Envío mi huella a cada web?
No. La huella o el rostro solo desbloquean la passkey en tu dispositivo. El sitio recibe una prueba criptográfica, no tus datos biométricos.
Eso permite una experiencia sencilla sobre un mecanismo técnicamente más fuerte.
¿Qué pasa si pierdo el móvil?
Un sistema que bloqueara para siempre al usuario al perder un teléfono sería poco útil. Según la plataforma, las passkeys pueden sincronizarse de forma segura o guardarse en llaves FIDO2.
La pregunta cambia de “¿cómo recuerdo la contraseña?” a “¿cómo protejo mis dispositivos y la recuperación?”.
La recuperación de cuentas se vuelve crucial
Incluso sin contraseñas hace falta recuperar una cuenta si se pierden los dispositivos. Ese proceso puede convertirse en el eslabón más débil.
Una passkey muy segura no sirve si un atacante convence al soporte para apoderarse de la cuenta. La recuperación debe ser igual de sólida.
¿Seguimos necesitando gestores de contraseñas?
Sí, durante mucho tiempo. Millones de webs seguirán usando contraseñas y los sistemas antiguos no desaparecerán de golpe.
Viviremos con passkeys, contraseñas, PIN y llaves físicas. Los gestores evolucionarán hacia gestores de credenciales digitales.
¿Son perfectas las passkeys?
No. Las passkeys reducen mucho el phishing clásico, pero no eliminan malware, recuperación débil, dispositivos robados ya desbloqueados, ingeniería social o errores de implementación.
El dispositivo se vuelve una pieza mucho más importante de la seguridad.
El smartphone se convierte en un llavero digital
El móvil ya contiene banca, tarjetas, mensajes, billetes, salud y apps de autenticación. Las passkeys refuerzan su papel como centro de identidad digital.
Un PIN fuerte, biometría, software actualizado, borrado remoto y recuperación bien diseñada se vuelven esenciales. La responsabilidad no desaparece.
¿Qué ocurre con “Olvidé mi contraseña”?
“¿Olvidaste la contraseña?” es uno de los botones más conocidos de internet y un síntoma de un sistema que pide recordar secretos que las personas olvidan.
Las passkeys no intentan mejorar nuestra memoria: eliminan la contraseña compartida del flujo de acceso.
Y entonces llegan los agentes de IA
Los agentes de IA podrán reservar viajes, recuperar documentos, usar software o comprar por nosotros.
Habrá que demostrar qué persona autorizó al agente, para qué tarea, con qué permisos y durante cuánto tiempo. La autenticación empieza a incluir la acción delegada.
El login del futuro puede dejar de parecer un login
Muchos sitios podrían dejar de mostrar usuario, contraseña y código SMS. El dispositivo reconoce la credencial, el usuario confirma localmente y termina el acceso.
Con agentes se añadirán límites y autorizaciones. El login será más invisible para la persona y más complejo en segundo plano.
¿Es realmente el fin de la contraseña?
No mañana, y probablemente no por completo en 2027. Hay demasiadas cuentas antiguas y sistemas heredados.
Pero 2026 es un punto de inflexión: las passkeys alcanzan escala global y pasan a ser una opción por defecto. La contraseña se volverá irrelevante poco a poco.
Quizá la contraseña solo era una tecnología de transición
Durante más de medio siglo demostramos nuestra identidad escribiendo un secreto. Era sencillo, pero poco elegante.
La siguiente generación pregunta si poseemos la clave criptográfica correcta y estamos autorizados a usarla. Para el usuario se siente como huella o PIN; por debajo, el sistema es más sofisticado.
Lo que viene después de la contraseña
Las passkeys forman parte de un cambio mayor en la identidad digital. Confianza en el dispositivo, recuperación, acceso delegado y autorización verificable ganan peso.
Los agentes de IA acelerarán la transición. La pregunta no es solo qué sustituye a la contraseña, sino a quién confiamos las llaves de nuestra vida digital y qué pueden abrir.