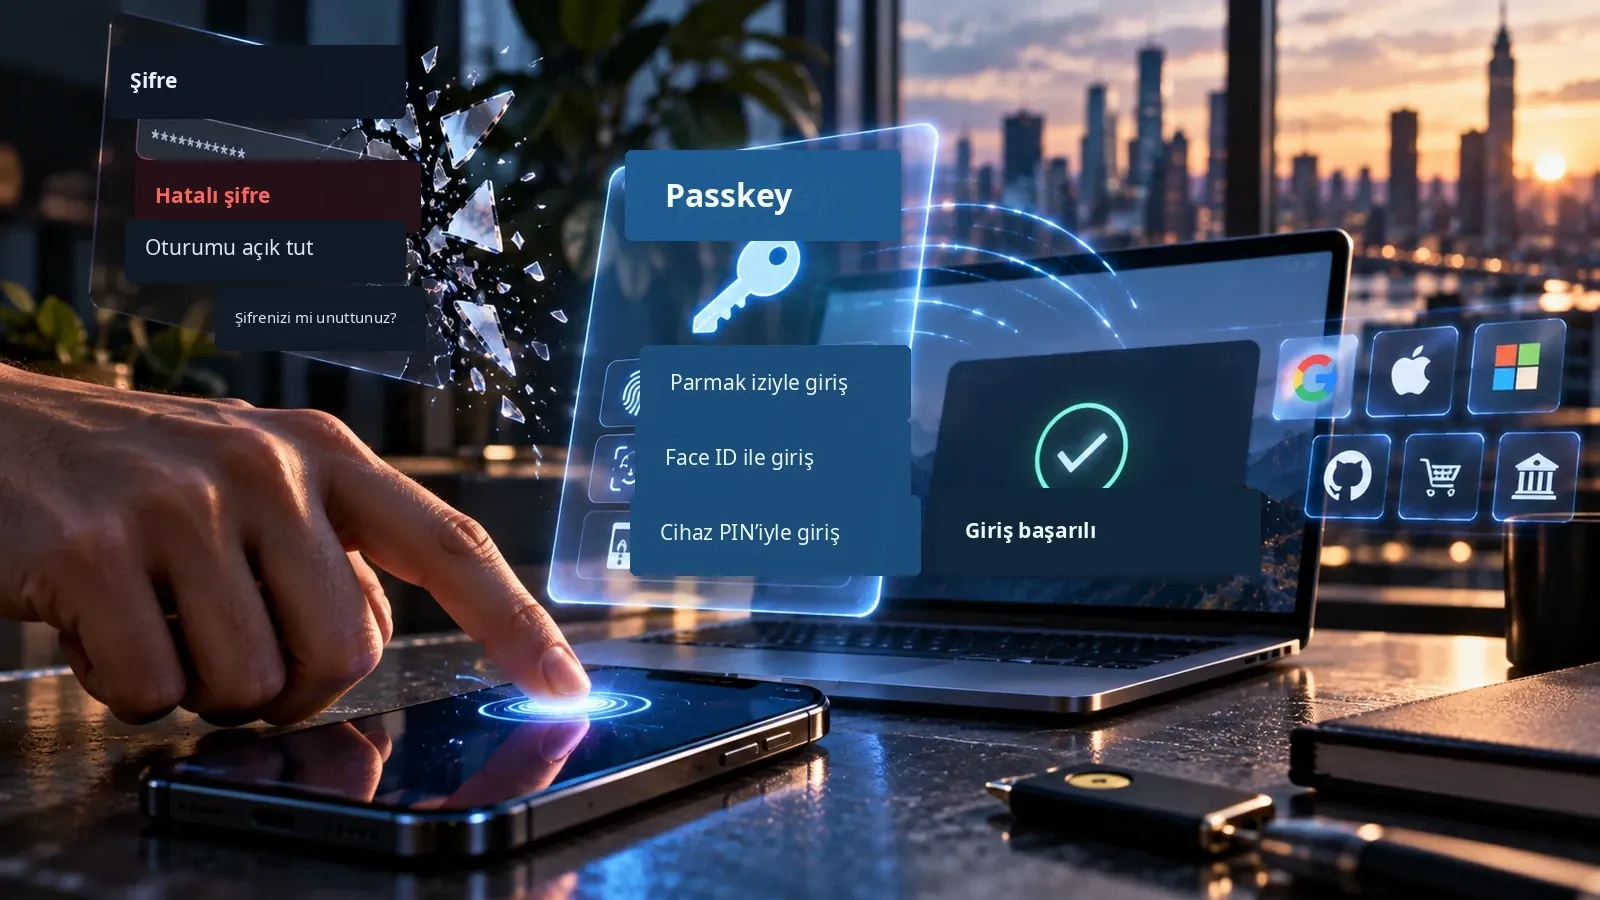
On yıllardır giriş yapmak gizli bir dizeyi hatırlamak demekti. Passkey bu modeli değiştiriyor: cihaz, parmak izi, yüz veya PIN ile yerel doğrulamadan sonra doğru kriptografik anahtara sahip olduğunu kanıtlıyor.
Şifre hiçbir zaman insana çok uygun değildi
İnsanların onlarca hesabı var. İdealde her birinde uzun, benzersiz, rastgele şifre kullanılmalı ve sahte siteye yazılmamalı.
Şifre yöneticileri hafıza yükünü azaltır, ama yine de çalınabilecek ortak bir sır vardır.
Passkey farklı çalışır
Passkey’de site ve kullanıcı aynı şifreyi paylaşmaz. Bir kriptografik anahtar çifti üretilir; açık anahtar hizmette, özel anahtar cihazda veya güvenli kimlik sisteminde kalır.
Kullanıcı cihazı açar; cihaz özel anahtarı göndermeden ona sahip olduğunu kanıtlar.
Passkey phishing’e karşı neden güçlü?
Sahte sayfa gerçek hizmetin görünümünü kopyalayıp şifre çalabilir. Passkey doğru hizmete bağlıdır ve sahte domaine aynı şekilde verilemez.
Biyometrik veri de cihazda kalır; site yüzünüzü veya parmak izinizi değil, kriptografik kanıtı alır.
2026 deneyden standarda geçiş yılı
Passkey yeni değil, fakat 2026’da ortak altyapıya dönüşüyor. FIDO Alliance milyarlarca aktif passkey’den söz ediyor; Microsoft da Entra ID’de tercih edilen yönteme geçiriyor.
Teknoloji güvenlik meraklılarının seçeneği olmaktan çıkıp ana akıma giriyor.
İki faktörlü doğrulama güvenli değil miydi?
Evet, 2FA tek şifreden çok daha güvenlidir. Ama tüm ikinci faktörler aynı değildir. SMS sosyal mühendislik, SIM swapping ve bazı gerçek zamanlı phishing saldırılarına açıktır.
Yönelim, yerel cihaz doğrulaması kullanan ve phishing’e dayanıklı kriptografik kimlik bilgilerine doğrudur.
Parmak izimi her siteye mi gönderiyorum?
Hayır. Parmak izi veya yüz doğrulaması passkey’i cihazınızda açar. Site biyometrik verinizi almaz.
Kullanıcı açısından basit, altyapı açısından daha güçlü bir model böyle mümkün olur.
Telefonumu kaybedersem ne olur?
Tek telefonu kaybettiğinizde sonsuza kadar kilitlenmek pratik olmazdı. Platforma göre passkey’ler güvenli şekilde senkronize edilebilir veya FIDO2 güvenlik anahtarında tutulabilir.
Soru artık “şifreyi nasıl hatırlarım?” değil, “cihazlarımı ve kurtarmayı nasıl güvene alırım?” olur.
Hesap kurtarma birden kritik hâle geliyor
Şifre olmasa bile kaybolan cihazlardan sonra hesaba geri dönmek gerekir. Bu süreç güvenliğin zayıf halkasına dönüşebilir.
Güçlü passkey, saldırgan destek ekibini kandırıp hesabı alabiliyorsa işe yaramaz. Kurtarma da normal giriş kadar güçlü olmalıdır.
Şifre yöneticisine hâlâ ihtiyaç var mı?
Evet, uzun süre. Milyonlarca site hâlâ şifre kullanıyor ve eski sistemler bir gecede kaybolmayacak.
Passkey, şifre, PIN ve donanım anahtarlarının birlikte olduğu karma dönem yaşanacak. Şifre yöneticileri de dijital kimlik bilgisi yöneticilerine dönüşecek.
Passkey kusursuz mu?
Hayır. Passkey klasik phishing sorununu güçlü biçimde azaltır ama kötü amaçlı yazılımı, zayıf kurtarmayı, kilidi açık çalınan cihazı veya sosyal mühendisliği ortadan kaldırmaz.
Cihaz güvenliği çok daha merkezi hâle gelir.
Akıllı telefon dijital anahtarlığa dönüşüyor
Telefon zaten banka, kart, mesaj, bilet, sağlık verisi ve doğrulama uygulamalarını taşıyor. Passkey bu kimlik merkezi rolünü daha da güçlendiriyor.
Güçlü PIN, biyometri, güncel yazılım, uzaktan silme ve iyi kurtarma artık temel önlemlerdir. Sorumluluk kaybolmaz, yer değiştirir.
“Şifremi unuttum” ne olacak?
“Şifremi unuttum” internetin en bilinen düğmelerinden biridir ve insanın unutacağı sırları hatırlamasını bekleyen sistemin belirtisidir.
Passkey insanı daha iyi şifre hatırlamaya zorlamaz; ortak şifreyi giriş akışından çıkarır.
Sonra yapay zekâ ajanları geliyor
Yapay zekâ ajanları seyahat rezerve edecek, belge alacak, yazılım kullanacak veya bizim adımıza alışveriş yapacak.
O zaman hangi insanın ajanı hangi görev için, hangi izinlerle ve ne kadar süre yetkilendirdiğini kanıtlamak gerekecek.
Geleceğin girişi giriş gibi görünmeyebilir
Birçok sitede kullanıcı adı, şifre ve SMS alanı kaybolabilir. Cihaz kimlik bilgisini tanır, kişi yerel olarak onaylar ve giriş tamamlanır.
Ajanlar için yetki ve sınırlar da eklenecek. Giriş kullanıcıya görünmezleşirken arka planda daha sofistike olacak.
Gerçekten şifrenin sonu mu?
Yarın değil ve muhtemelen 2027’de tamamen değil. Çok fazla eski hesap ve legacy sistem var.
Ama 2026 dönüm noktasıdır: passkey küresel ölçeğe ulaşır ve varsayılan seçenek olur. Şifre bir günde kapanmak yerine yavaş yavaş önemsizleşecektir.
Belki şifre yalnızca geçiş teknolojisiydi
Yarım yüzyıldan uzun süre kimliğimizi gizli bir şey yazarak kanıtladık. Basitti ama zarif değildi.
Yeni model “ne biliyorsun?” yerine “doğru kriptografik anahtara sahip misin ve kullanmaya yetkili misin?” diye soruyor. Kullanıcı için parmak izi veya PIN kadar kolay görünebilir.
Şifreden sonra ne var?
Passkey daha büyük bir dijital kimlik dönüşümünün parçasıdır. Cihaz güveni, kurtarma, devredilmiş erişim ve doğrulanabilir yetki önem kazanır.
Yapay zekâ ajanları bu değişimi hızlandıracak. Asıl soru şifrenin yerine ne geldiği değil, dijital hayatımızın anahtarlarını kime emanet ettiğimiz ve bu anahtarların neyi açabildiğidir.