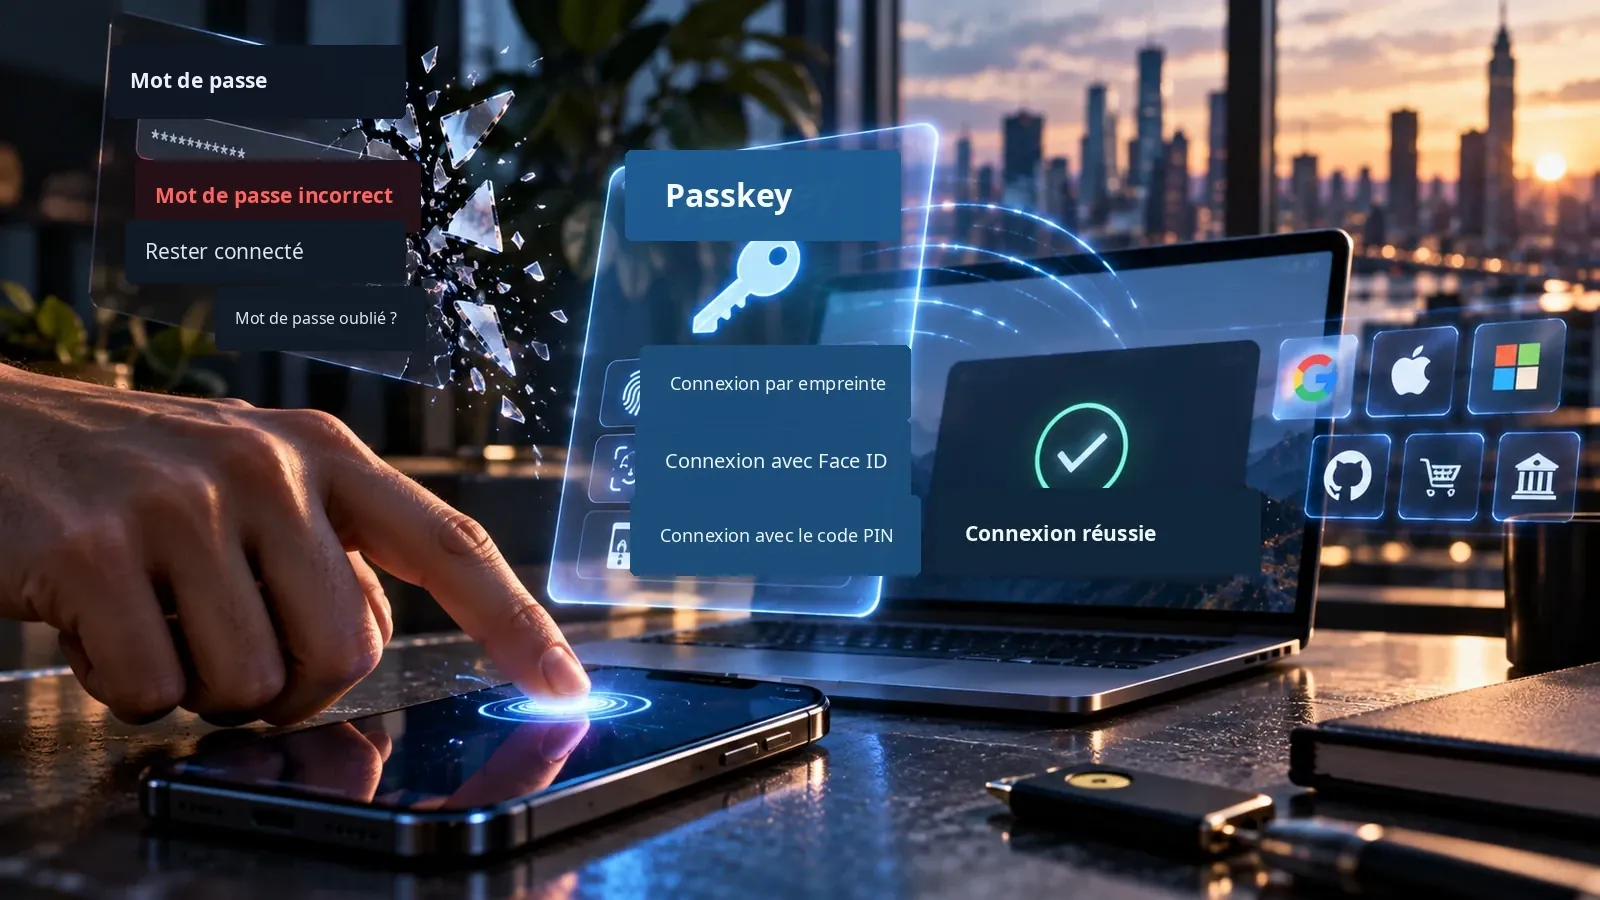
Pendant des décennies, se connecter signifiait mémoriser une suite secrète. Les passkeys changent ce modèle : l’appareil prouve cryptographiquement qu’il possède la bonne clé, généralement après déverrouillage par empreinte, visage ou code PIN.
Le mot de passe n’a jamais été très humain
La plupart des gens possèdent des dizaines de comptes. Idéalement, chacun devrait avoir un mot de passe long, unique et aléatoire, jamais réutilisé ni saisi sur un faux site.
Ce modèle fonctionne mal à l’échelle humaine. Les gestionnaires de mots de passe ont réduit l’effort de mémoire, mais le problème de base demeure : un secret partagé existe toujours, et un secret peut être volé.
Un passkey fonctionne autrement
Avec un passkey, le site et l’utilisateur ne partagent pas le même mot de passe. Une paire de clés cryptographiques est créée : la partie publique peut être stockée par le service, la partie privée reste sur l’appareil ou dans un système de credentials sécurisé.
Pour se connecter, l’utilisateur déverrouille localement son appareil. Celui-ci prouve qu’il possède la clé privée correspondante sans la transmettre au site.
Pourquoi les passkeys résistent mieux au phishing
Une fausse page peut imiter parfaitement l’apparence d’un service et voler un mot de passe classique. Un passkey est lié au service légitime et ne peut pas simplement être remis à un domaine frauduleux.
C’est pourquoi les passkeys sont considérés comme résistants au phishing. Les données biométriques restent en outre sur l’appareil : le site ne reçoit ni votre visage ni votre empreinte.
2026 marque le passage de l’expérimentation au standard
Les passkeys existent depuis plusieurs années, mais leur rôle change. La FIDO Alliance fait état de milliards de passkeys actifs et d’une forte notoriété auprès du grand public.
Microsoft pousse lui aussi les passkeys comme méthode privilégiée dans Entra ID et réduit sa dépendance aux SMS et appels vocaux. La technologie quitte donc le cercle des passionnés de sécurité pour devenir une infrastructure courante.
Mais la double authentification n’était-elle pas sûre ?
Oui, l’authentification à deux facteurs est généralement bien plus sûre qu’un mot de passe seul. Mais tous les seconds facteurs n’offrent pas le même niveau de protection.
Les codes SMS peuvent être obtenus par ingénierie sociale ou contournés dans certaines attaques, notamment via le SIM swapping. L’évolution va donc vers des credentials cryptographiques résistants au phishing et validés localement.
Dois-je envoyer mon empreinte à chaque site ?
Non. L’empreinte ou la reconnaissance faciale sert à déverrouiller le passkey sur votre appareil. Le contrôle biométrique reste local.
Le site reçoit une preuve cryptographique, pas les données de votre visage ou de votre doigt. C’est ce qui permet de combiner une utilisation simple avec un mécanisme de sécurité plus robuste.
Que se passe-t-il si je perds mon téléphone ?
Une sécurité qui bloquerait définitivement l’utilisateur après la perte d’un seul téléphone serait inutilisable. Selon les plateformes, les passkeys peuvent être synchronisés de manière sécurisée entre appareils ou stockés sur des clés de sécurité FIDO2.
La question se déplace donc : moins « comment mémoriser mon mot de passe ? », davantage « comment sécuriser mes appareils et mes méthodes de récupération ? ».
La récupération de compte devient cruciale
Même sans mot de passe, il faut pouvoir récupérer un compte lorsqu’un appareil est perdu ou détruit. Cette procédure devient une cible critique.
Un passkey très sécurisé ne sert à rien si un attaquant peut simplement appeler le support, prétendre avoir perdu son téléphone et prendre le contrôle du compte. La récupération doit donc devenir aussi robuste que la connexion normale.
A-t-on encore besoin d’un gestionnaire de mots de passe ?
Oui, pendant longtemps encore. Des millions de sites utilisent toujours des mots de passe, et les systèmes anciens ne disparaîtront pas d’un coup.
Nous vivrons avec un environnement mixte : passkey ici, mot de passe là, code PIN ailleurs, clé matérielle pour les comptes sensibles. Les gestionnaires de mots de passe évolueront probablement vers des gestionnaires de credentials et de passkeys.
Les passkeys sont-ils parfaits ?
Non. Les passkeys résolvent très bien certains problèmes, notamment le phishing classique, mais pas les logiciels malveillants sur un appareil compromis, une récupération faible, un appareil volé déjà déverrouillé ou une mauvaise implémentation.
Le centre de gravité de la sécurité se déplace : l’appareil devient une pièce beaucoup plus importante du système.
Le smartphone devient un trousseau de clés numérique
Le téléphone contient déjà banque, cartes de paiement, messages, billets, données de santé et applications d’authentification. Les passkeys renforcent encore son rôle de centre d’identité numérique.
Une bonne sécurité d’appareil — code robuste, biométrie, logiciel à jour, effacement à distance et récupération bien conçue — devient donc essentielle. Le mot de passe disparaît, pas la responsabilité.
Que devient « Mot de passe oublié ? »
« Mot de passe oublié ? » est l’un des boutons les plus connus du Web et le symptôme d’un système qui demande aux humains de mémoriser des secrets qu’ils oublient naturellement.
Les passkeys n’essaient pas de nous apprendre à mieux mémoriser. Ils suppriment le mot de passe partagé du processus de connexion. C’est une différence fondamentale.
Puis arrivent les agents IA
La prochaine génération de logiciels comprendra aussi des agents IA qui agissent au nom d’une personne : réserver un voyage, récupérer un document, utiliser un logiciel, traiter des e-mails ou réaliser des achats.
Il faudra alors prouver quel humain a autorisé l’agent, pour quelle tâche, avec quels droits et pendant combien de temps. La sécurité de l’identité devient aussi la sécurité de la délégation.
La connexion du futur ressemblera à peine à une connexion
Dans quelques années, de nombreux sites pourraient ne plus afficher de champs pour l’identifiant, le mot de passe et le code SMS. L’appareil détecte le credential, l’utilisateur confirme localement et la connexion est terminée.
Pour un agent IA, des informations supplémentaires pourront préciser qui l’a autorisé et quelles limites s’appliquent. L’authentification deviendra presque invisible à l’écran, tout en se complexifiant en arrière-plan.
Est-ce vraiment la fin du mot de passe ?
Pas demain, et probablement pas totalement en 2027. L’écosystème numérique contient trop de comptes anciens et de systèmes hérités.
Mais 2026 constitue un tournant : les passkeys atteignent une échelle mondiale et deviennent un choix par défaut. Le mot de passe ne disparaîtra sans doute pas à une date précise ; il deviendra progressivement inutile.
Le mot de passe n’était peut-être qu’une technologie de transition
Pendant plus d’un demi-siècle, nous avons prouvé notre identité à une machine en tapant un secret. C’était simple, mais jamais très élégant.
La génération suivante pose une autre question : non plus « que savez-vous ? », mais « possédez-vous la bonne clé cryptographique et êtes-vous autorisé à l’utiliser ? ». L’expérience devient plus simple alors que la technique devient plus sophistiquée.
Après le mot de passe
Les passkeys ne sont qu’une partie d’une transformation plus large de l’identité numérique. À mesure que les mots de passe reculent, la confiance accordée aux appareils, la récupération, les accès délégués et l’autorisation vérifiable deviennent centrales.
Les agents IA accéléreront ce mouvement. La question essentielle n’est donc pas seulement ce qui remplace le mot de passe, mais à qui nous confions les clés de notre vie numérique et jusqu’où ces clés peuvent ouvrir des portes.