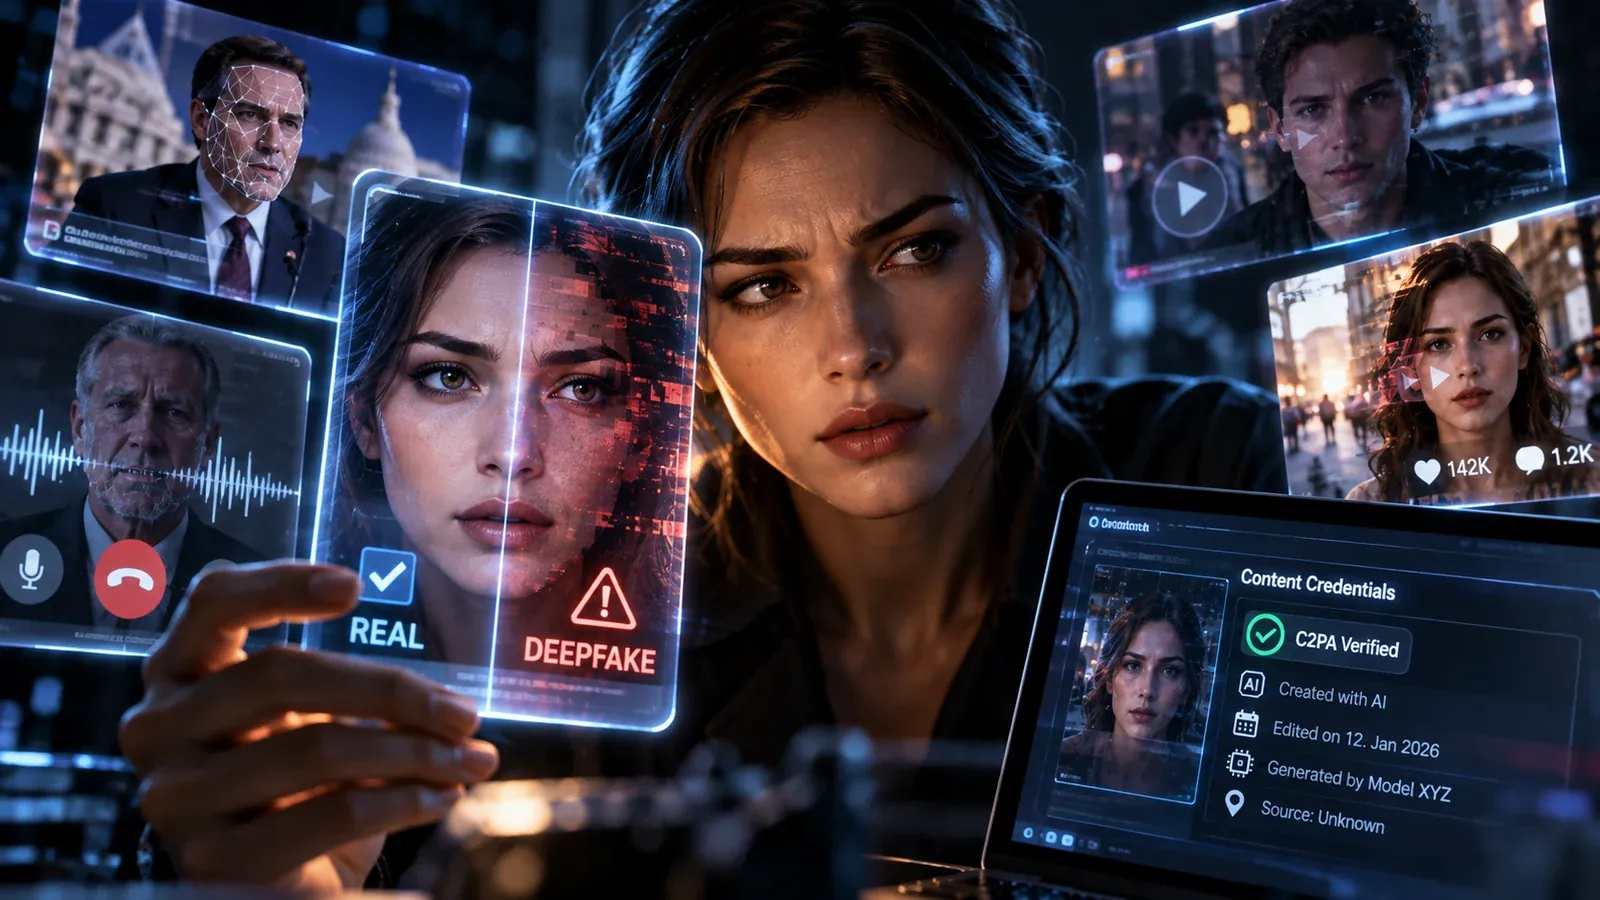
Ein Video sieht echt aus. Die Stimme passt. Das Gesicht bewegt sich natürlich. Genau deshalb ist Deepfake-Erkennung 2026 schwieriger als je zuvor. Gute Fälschungen verraten sich nicht mehr zuverlässig durch seltsame Hände oder flackernde Gesichter.
Was ist ein Deepfake?
Ein Deepfake ist künstlich erzeugtes oder manipuliertes Bild-, Audio- oder Videomaterial, das etwas real erscheinen lässt, obwohl es so nicht stattgefunden hat. Das kann ein gefälschtes Video eines Politikers sein, eine imitierte Stimme oder eine Person, deren Gesicht in ein anderes Video eingesetzt wurde.
Der EU AI Act beschreibt Deepfakes als KI-erzeugte oder manipulierte Bild-, Audio- oder Videoinhalte, die real existierende Personen, Gegenstände, Orte, Einrichtungen oder Ereignisse nachahmen und dadurch fälschlicherweise authentisch oder wahr erscheinen können.
Der entscheidende Punkt ist nicht allein, dass künstliche Intelligenz verwendet wurde. Ein offensichtlich fantastisches KI-Bild täuscht kaum jemanden über ein reales Ereignis. Problematisch wird es, wenn ein Inhalt als Beweis für etwas präsentiert wird, das nie passiert ist.
Die wichtigste Frage lautet nicht mehr nur: Sieht das echt aus? Sondern: Woher kommt es – und kann ich diese Herkunft überprüfen?
Das alte Deepfake-Wissen funktioniert immer schlechter
Lange Zeit kursierten einfache Regeln: Schau auf die Hände, prüfe die Zähne, achte auf Augen, Ohrringe, Lippen und Schatten. Diese Hinweise waren einmal nützlich. Das Problem ist, dass Bild- und Videomodelle deutlich besser geworden sind.
Viele offensichtliche Fehler früherer KI-Generatoren verschwinden. Hochwertige synthetische Bilder können Haut, Licht, Haare, Kleidung und Gesichter überzeugend darstellen. Auch Videos werden konsistenter und Stimmen natürlicher.
Deshalb sollte man eine Gewohnheit ablegen: Nicht jedes ungewöhnliche Detail ist ein Deepfake – und nicht jeder perfekte Inhalt ist echt.
KI-Bilder erkennen: Der erste Blick bleibt nützlich
Trotzdem lohnt es sich, Bilder genau anzusehen. Schlechte oder schnell produzierte KI-Inhalte enthalten auch 2026 noch Fehler. Hände, Schrift, Spiegelungen, Schatten, Schmuck, Logos, Hintergrundpersonen und wiederkehrende Muster können Hinweise liefern.
Auch unterschiedliche Lichtquellen oder unlogische Architektur können auffallen. Diese Prüfung sollte heute aber nur der erste Schritt sein. Wer ein professionell erzeugtes KI-Bild zuverlässig beurteilen möchte, braucht mehr als gutes Hinschauen.
Die wichtigere Frage: Wo wurde das Bild zuerst veröffentlicht?
Angenommen, in sozialen Netzwerken taucht ein Foto einer Explosion in einer europäischen Hauptstadt auf. Das Bild sieht realistisch aus. Statt sofort hineinzuzoomen, sollte man zuerst die Quelle prüfen.
Welche Nachrichtenagentur hat das Bild veröffentlicht? Gibt es weitere Aufnahmen desselben Ereignisses? Berichten seriöse Medien darüber? Wer hat das Bild zuerst gepostet? Existiert das Profil schon länger? Passt Ort, Wetter und Tageszeit?
Ein perfektes KI-Bild kann schwierig zu erkennen sein. Ein erfundenes Ereignis hinterlässt dagegen häufig keine unabhängigen Spuren. Deshalb prüft man nicht nur das Bild, sondern die Geschichte um das Bild herum.
Rückwärtssuche bleibt wichtig
Eine umgekehrte Bildersuche kann zeigen, ob ein angeblich aktuelles Foto bereits vor Jahren in einem anderen Zusammenhang erschienen ist. Das ist wichtig, weil Desinformation nicht immer mit neu erzeugten KI-Bildern arbeitet.
Manchmal reicht ein echtes altes Foto mit einer falschen Beschreibung. Ein Hochwasserbild aus Spanien wird plötzlich als Aufnahme aus Deutschland präsentiert. Ein Video aus einem Computerspiel wird als Kriegsaufnahme verbreitet. Die Datei ist dann echt – der Kontext ist falsch.
Deepfake-Videos werden schwerer zu entlarven
Bei Videos vertrauen Menschen besonders stark den eigenen Augen. Wir sehen eine Person sprechen, die Stimme passt und die Lippen bewegen sich passend. Also muss es echt sein. Diese Annahme wird immer unsicherer.
Schlechte Deepfakes können weiterhin auffallen: Lippen und Ton stimmen nicht exakt überein, Gesichtsbereiche flackern oder die Beleuchtung passt nicht. Doch gute Modelle reduzieren genau diese Fehler.
Die Zukunft der Deepfake-Erkennung liegt deshalb weniger in einzelnen sichtbaren Merkmalen und stärker in digitaler Herkunftsprüfung.
Was sind Content Credentials?
Content Credentials sind ein technischer Ansatz, Informationen über Herkunft und Bearbeitung digitaler Inhalte mit einer Datei zu verbinden. Die zugrunde liegenden Standards werden von der Coalition for Content Provenance and Authenticity, kurz C2PA, entwickelt.
Kryptografisch signierte Informationen können dokumentieren, welches Gerät oder welches System einen Inhalt erstellt hat, welche Bearbeitungsschritte vorgenommen wurden und ob generative KI eingesetzt wurde. C2PA veröffentlichte 2026 Content Credentials 2.3 und einen neuen Implementierungsleitfaden für KI-generierte und andere Inhalte.
Der Ansatz verändert die Frage. Statt ausschließlich zu fragen, ob man eine Fälschung erkennt, kann man prüfen, wie ein Inhalt entstanden ist und ob seine Herkunftsinformationen unverändert sind.
Herkunft kann wichtiger werden als sichtbare Perfektion
Heute versuchen wir meistens, Fälschungen nachträglich zu finden. Künftig könnte sich das Modell umdrehen. Vertrauenswürdige Inhalte könnten häufiger einen überprüfbaren Herkunftsnachweis mitbringen.
Eine Kamera kann bereits bei der Aufnahme signierte Informationen erzeugen. Spätere Bearbeitungsschritte können ergänzt werden. Eine Redaktion veröffentlicht das Material. Nutzer können dann nachvollziehen, ob generative KI eingesetzt wurde und welche Veränderungen dokumentiert sind.
Content Credentials sind kein Wahrheitsstempel. Ein echtes Foto kann weiterhin irreführend verwendet werden. Aber Provenienz liefert einen zusätzlichen Beleg über die Entstehungsgeschichte.
SynthID: Unsichtbare Wasserzeichen für KI-Inhalte
Google DeepMind verfolgt mit SynthID einen weiteren Ansatz. Dabei werden digitale Wasserzeichen direkt in KI-generierte Bilder, Audio, Text oder Video eingebettet. Für Menschen sind diese Markierungen unsichtbar, können aber technisch erkannt werden.
Solche Verfahren können helfen, bestimmte KI-Inhalte zu identifizieren. Wichtig ist die Grenze: Wenn kein SynthID-Wasserzeichen gefunden wird, beweist das nicht, dass ein Inhalt echt ist. Er kann mit einem anderen System erzeugt worden sein.
Ein einzelner AI Detector sollte deshalb nie allein entscheiden. Er kann ein Hinweis sein, aber kein universeller Beweis.
Noch schwieriger: Fake-Stimmen
Bei einem Bild kann man sich Zeit nehmen. Bei einer Stimme oft nicht. Das Telefon klingelt, ein Angehöriger klingt panisch und verlangt sofort Geld. Genau deshalb sind KI-Stimmen für Betrug besonders gefährlich.
Die Polizeiliche Kriminalprävention warnt vor Deepfake-Betrug mit nachgeahmten Stimmen und Videoanrufen. Täter geben sich als Verwandte, Kollegen oder Vorgesetzte aus und setzen die betroffene Person unter Zeitdruck.
In solchen Situationen ist ein zweiter Kommunikationsweg wirksamer als ein Audio-Detektor: auflegen, über eine bekannte Nummer zurückrufen und ungewöhnliche Geldforderungen separat bestätigen lassen. Ein innerhalb der Familie vereinbartes Codewort kann zusätzlich helfen.
Dringlichkeit ist selbst ein Warnsignal
Viele Betrugsversuche haben dasselbe Muster: „Sofort überweisen.“ „Niemandem etwas sagen.“ „Ich kann gerade nicht zurückgerufen werden.“ Der Zeitdruck soll verhindern, dass die betroffene Person überprüft, was passiert.
Eine einfache Regel hilft: Je größer die Dringlichkeit, desto langsamer die Entscheidung. Eine echte Bank, ein echter Angehöriger oder ein echter Vorgesetzter überlebt eine kurze Überprüfung.
Der EU AI Act verändert seit August 2026 die Regeln
Seit 2. August 2026 gelten in der Europäischen Union neue Transparenzpflichten aus Artikel 50 des AI Act. Anbieter bestimmter generativer KI-Systeme müssen technische Kennzeichnungen für KI-generierte oder manipulierte Inhalte unterstützen. Wer Deepfakes professionell einsetzt, muss in den erfassten Fällen offenlegen, dass Inhalte künstlich erzeugt oder manipuliert wurden.
Die Regeln lösen das Betrugsproblem nicht. Kriminelle halten sich nicht freiwillig an Kennzeichnungspflichten. Trotzdem schaffen sie einen europäischen Rahmen, in dem Transparenz über KI-generierte Inhalte nicht mehr nur freiwillige Produktentscheidung ist.
Die nächsten Deepfakes werden nicht wie Deepfakes aussehen
Wir sollten uns nicht darauf vorbereiten, schlechte Deepfakes besser zu erkennen. Wir sollten uns darauf vorbereiten, dass gute Deepfakes kaum noch sichtbare Fehler besitzen. Generierung wird schneller, Video länger, Stimmen natürlicher und Echtzeit-Manipulation besser.
Damit verliert die Frage „Sieht das Gesicht komisch aus?“ an Bedeutung. Wichtiger werden Quelle, unabhängige Bestätigung, technische Herkunft und die Frage, ob eine Behauptung außerhalb des einzelnen Videos ebenfalls belegt werden kann.
Warum ein AI Detector allein nicht reicht
Im Internet gibt es viele Dienste, die versprechen, KI-Bilder oder KI-Texte automatisch zu erkennen. Solche AI Detector können Hinweise liefern, aber ihre Ergebnisse sind keine mathematischen Beweise.
Detektoren werden auf bestimmte Muster trainiert. Neue Generatoren erzeugen andere Muster. Bilder werden zugeschnitten, komprimiert oder erneut gespeichert. Dadurch kann sich die Erkennungsqualität verändern. Ein echtes Bild kann fälschlich als KI markiert werden, ein synthetisches Bild kann unerkannt bleiben.
Bei wichtigen Inhalten sollte ein Detektor deshalb nur ein Baustein sein. Quelle, Kontext, Provenienz und unabhängige Bestätigung bleiben genauso wichtig.
Live-Video ist kein sicherer Identitätsbeweis mehr
Videoanrufe galten lange als sichere Möglichkeit, eine Person zu erkennen. Wenn Gesicht und Stimme live zu sehen sind, scheint die Identität bestätigt. Echtzeit-Deepfakes schwächen genau diese Annahme.
Je besser Gesichtsanimation und Stimmklonen werden, desto wichtiger werden zusätzliche Prüfungen bei ungewöhnlichen Forderungen. In Unternehmen können feste Freigabewege helfen. In Familien kann ein persönliches Codewort sinnvoll sein.
Die Regel ist einfach: Eine ungewöhnliche finanzielle oder sensible Handlung sollte nie allein aufgrund eines Anrufs oder Videos freigegeben werden, wenn sich die Identität auf einem zweiten Weg prüfen lässt.
Deepfakes verändern auch die Bedeutung echter Aufnahmen
Es gibt noch ein zweites Problem. Je bekannter Deepfakes werden, desto leichter kann jemand eine echte Aufnahme als angebliche Fälschung zurückweisen. Forscher sprechen in diesem Zusammenhang häufig vom Liar's Dividend: Die Existenz überzeugender Fälschungen schafft einen Vorwand, echte Belege anzuzweifeln.
Damit geht es bei Content Credentials und Herkunftsnachweisen nicht nur darum, Fake-Inhalte zu finden. Sie können auch helfen, die Entstehung echter Inhalte besser zu belegen.
Eine Gesellschaft, in der niemand mehr einem Foto oder Video glaubt, wäre genauso problematisch wie eine Gesellschaft, die jede Aufnahme ungeprüft akzeptiert. Das Ziel ist überprüfbares Vertrauen, nicht pauschales Misstrauen.
Was Redaktionen, Unternehmen und Behörden künftig brauchen
Professionelle Organisationen können sich nicht darauf verlassen, dass einzelne Mitarbeiter Deepfakes mit bloßem Auge erkennen. Sie brauchen Prozesse. Dazu gehören verifizierte Kommunikationskanäle, Rückrufregeln, geschützte Freigaben und Werkzeuge zur Prüfung digitaler Herkunft.
Bei Medien wird Provenienz ebenfalls wichtiger. Wenn ein Foto aus einer unbekannten Quelle kommt, sollte dokumentiert werden, wie es verifiziert wurde. Bei Audio und Video können technische Analyse und unabhängige Bestätigung zusammenarbeiten.
Die entscheidende Veränderung lautet: Deepfake-Erkennung wird vom individuellen Bauchgefühl zu einer organisatorischen Aufgabe.
So würde ich 2026 einen verdächtigen Inhalt prüfen
Zuerst die Quelle: Wer hat den Inhalt veröffentlicht? Danach den Kontext: Gibt es unabhängige Bestätigungen? Anschließend die Datei: Sind Content Credentials oder andere Herkunftsinformationen vorhanden? Bei Bildern hilft eine Rückwärtssuche, bei Stimmen ein Rückruf über bekannte Kontaktdaten.
Erst danach sollte man sichtbare oder hörbare Auffälligkeiten bewerten. Diese Reihenfolge ist weniger spektakulär als ein „Deepfake erkennen in fünf Sekunden“-Trick, aber deutlich belastbarer.
Man kann Deepfakes 2026 manchmal zuverlässig erkennen, aber nicht immer. Die beste Strategie besteht deshalb aus mehreren Ebenen: Quellenprüfung, technische Provenienz, Medienforensik, Kennzeichnung und gesundem Misstrauen bei ungewöhnlichen Behauptungen.