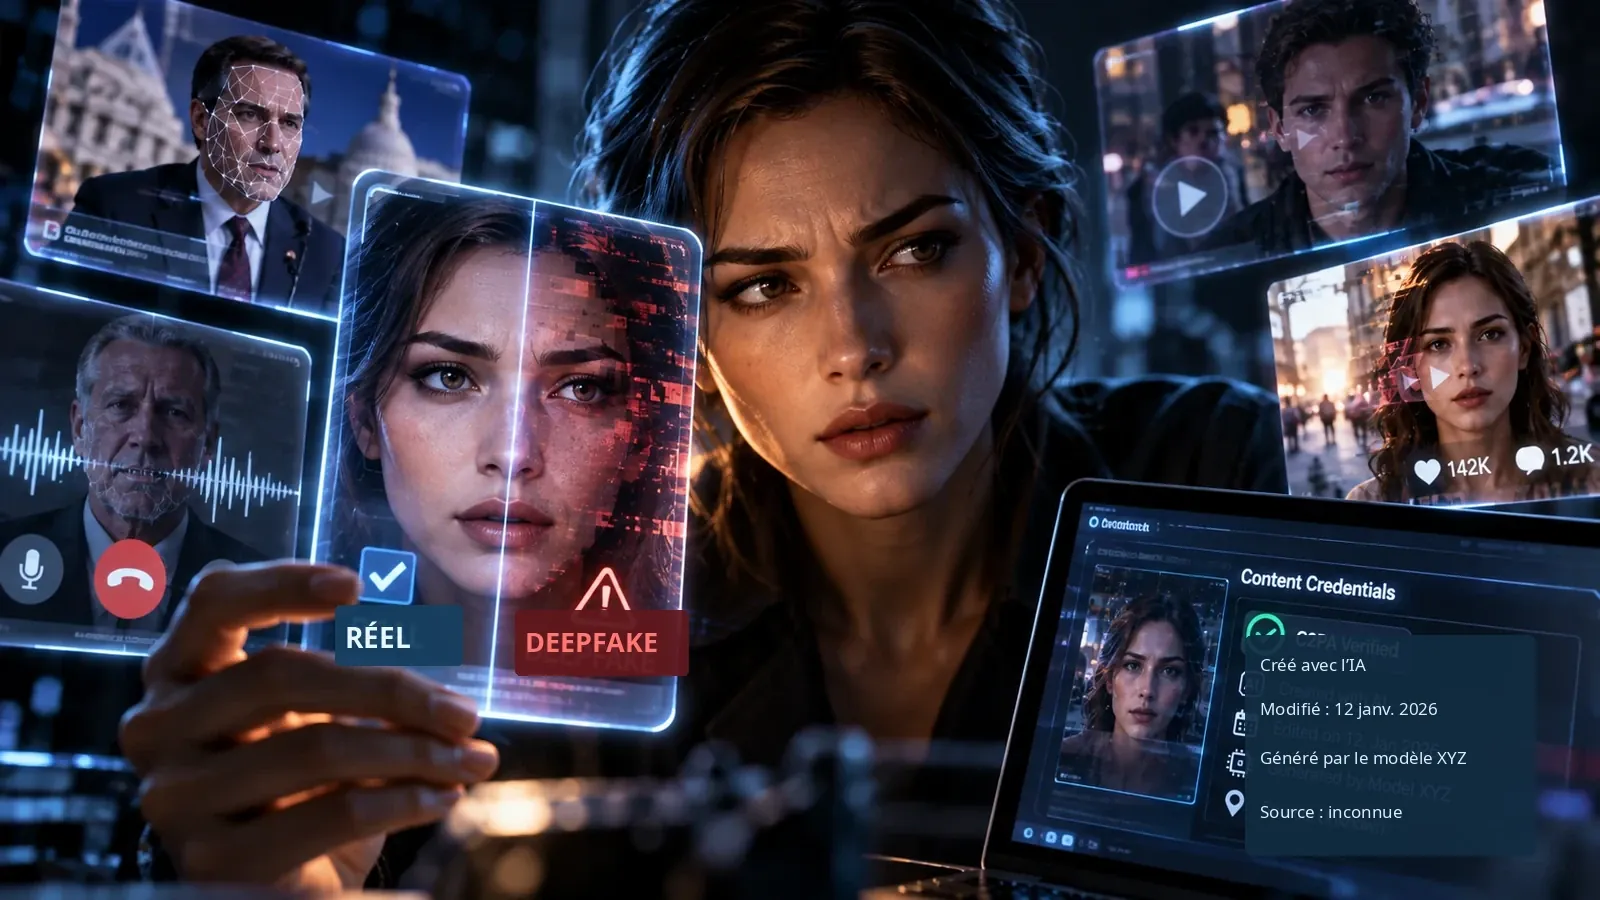
Une voix peut sembler familière, une vidéo authentique et une photo impeccable. C’est précisément pour cela que la détection des deepfakes change : la question devient moins « Est-ce que ça a l’air vrai ? » que « Puis-je vérifier d’où cela vient ? »
Qu’est-ce qu’un deepfake ?
Un deepfake est un contenu visuel, audio ou vidéo généré ou modifié artificiellement pour faire paraître réel quelque chose qui ne s’est pas produit ainsi. Il peut s’agir d’une fausse vidéo politique, d’une voix clonée, d’une interview inventée ou même d’une personne inexistante.
L’AI Act européen vise les contenus générés ou manipulés par IA qui imitent des personnes, objets, lieux ou événements réels et peuvent paraître authentiques. Le problème n’est donc pas l’usage de l’IA en soi, mais le potentiel de tromperie.
Les anciens indices deviennent moins fiables
Les conseils classiques — regarder les mains, les dents, les yeux ou les lèvres — ont été utiles avec les anciens générateurs. Les modèles actuels produisent des visages, des ombres, de la peau et des voix bien plus cohérents.
Il faut donc abandonner une habitude : un détail étrange ne prouve pas forcément un faux, et une image parfaite ne prouve pas qu’elle est vraie.
Reconnaître une image IA : le premier regard reste utile
Il reste utile d’inspecter les mains, le texte, les reflets, les ombres, les bijoux, les logos, les personnes à l’arrière-plan ou les motifs répétés. Les contenus produits rapidement commettent encore des erreurs.
Mais l’examen visuel n’est plus qu’une première étape. Pour un contenu professionnel, il faut aussi vérifier sa source et son historique.
La question essentielle : où l’image a-t-elle été publiée en premier ?
Si une photo spectaculaire apparaît sur un réseau social, commencez par demander qui l’a publiée. Une agence fiable ? D’autres images existent-elles ? Les médias crédibles rapportent-ils le même événement ? Le lieu, la météo et l’heure correspondent-ils ?
Une image IA parfaite peut être difficile à détecter, mais un événement inventé laisse souvent peu de traces indépendantes. On vérifie donc l’histoire autour de l’image autant que l’image elle-même.
La recherche d’image inversée reste utile
La recherche d’image inversée permet de voir si une photo présentée comme actuelle circulait déjà des années auparavant.
La désinformation utilise souvent de vraies images avec un faux contexte : une inondation dans un autre pays, une ancienne explosion ou même une séquence de jeu vidéo. Le fichier peut être authentique ; la légende ne l’est pas.
Les vidéos deepfake deviennent plus difficiles à démasquer
Avec la vidéo, nous avons tendance à croire ce que nous voyons. Les deepfakes médiocres peuvent encore présenter un décalage lèvres-son, des contours instables ou une lumière incohérente.
Mais les meilleurs modèles réduisent ces défauts. La détection devra donc s’appuyer davantage sur la provenance numérique que sur l’œil humain seul.
Que sont les Content Credentials ?
Les Content Credentials associent au fichier des informations sur son origine et son historique de modification. Le standard C2PA permet d’utiliser des données signées cryptographiquement.
On peut ainsi documenter l’appareil ou l’outil de création, les modifications et l’usage éventuel d’IA générative. La question devient : « Puis-je retracer la création de ce contenu ? »
L’avenir pourrait fonctionner dans l’autre sens
Aujourd’hui, nous cherchons souvent les faux après leur diffusion. À l’avenir, les contenus de confiance pourraient arriver avec une chaîne de provenance vérifiable.
Une caméra peut signer des informations dès la capture, les retouches s’ajoutent ensuite et un média conserve cette histoire jusqu’à la publication. Cela ne garantit pas que l’interprétation soit vraie, mais donne une preuve sur l’origine.
Google utilise des filigranes invisibles
SynthID de Google DeepMind suit une autre approche : un marquage imperceptible signale certains contenus générés par les outils de Google. Il peut s’appliquer à l’image, à la vidéo, à l’audio et à certains textes.
L’absence de SynthID ne prouve toutefois pas qu’un contenu est authentique : il peut simplement avoir été créé par un autre système.
Pourquoi un détecteur d’IA ne doit jamais décider seul
De nombreux services promettent de détecter un contenu IA à partir d’un simple téléchargement. Leur résultat peut être un indice, jamais une preuve absolue.
Les générateurs évoluent, et la compression, le recadrage ou la réexportation modifient les signaux. Pour un contenu important, il faut combiner détecteurs, provenance, contexte et vérification de la source.
Encore plus difficile : les voix clonées
Une voix laisse moins de temps pour réfléchir qu’une image. C’est pourquoi les imitations vocales sont particulièrement efficaces dans les arnaques : elles associent ressemblance technique et pression émotionnelle.
Les autorités alertent sur des appels où des fraudeurs se font passer pour un proche, un collègue ou un dirigeant afin d’obtenir de l’argent ou des informations.
Pour une voix suspecte, il existe une meilleure méthode
Lorsqu’une voix familière demande soudain de l’argent, la meilleure défense est souvent un second canal de communication. Il faut raccrocher puis rappeler la personne avec un numéro déjà connu.
Dans une entreprise, les demandes inhabituelles de paiement doivent être confirmées par les procédures internes. Un mot de passe familial convenu hors ligne peut aussi aider.
L’urgence est déjà un signal d’alerte
« Virez immédiatement », « n’en parlez à personne », « je ne peux pas être rappelé » : la pression temporelle est volontaire. Elle empêche la victime de vérifier.
Une bonne règle est donc inverse : plus la demande est urgente, plus la décision doit ralentir. Une vraie banque, un vrai proche ou un vrai responsable peut attendre deux minutes.
Les deepfakes servent déjà aux arnaques publicitaires
Les deepfakes sont aussi utilisés dans de fausses publicités où des personnalités connues semblent recommander des placements, médicaments ou compléments.
La personne est réelle, la recommandation est inventée. Il faut donc demander non seulement si la vidéo est vraie, mais si l’offre existe réellement auprès d’une source légitime.
La détection des deepfakes est devenue un problème de société
Un faux n’a pas besoin de convaincre tout le monde ; il peut suffire à créer du doute. À mesure que les gens savent que les vidéos peuvent être fabriquées, des images authentiques peuvent elles aussi être rejetées comme « IA ».
La provenance devient donc utile dans les deux sens : détecter la manipulation et aider les contenus crédibles à démontrer leur authenticité.
L’AI Act a changé les règles en août 2026
Depuis le 2 août 2026, de nouvelles obligations de transparence de l’article 50 de l’AI Act s’appliquent. Les fournisseurs d’IA générative doivent notamment permettre le marquage lisible par machine des contenus générés ou manipulés.
Les usages professionnels des deepfakes font aussi l’objet d’obligations d’information, avec des règles adaptées pour les œuvres artistiques ou satiriques. Mais les criminels ne respecteront évidemment pas volontairement ces obligations.
Les prochains deepfakes ne ressembleront plus à des deepfakes
Il ne faut pas seulement apprendre à reconnaître plus vite les mauvais deepfakes. Il faut se préparer à des deepfakes de bonne qualité, presque sans défaut visible.
Les vidéos deviendront plus longues, les voix plus naturelles et les manipulations en temps réel plus crédibles. La vérification des sources et de la provenance prendra donc le relais des vieux « indices visuels ».
La confiance devra devenir techniquement vérifiable
Pendant des décennies, une photo, une vidéo ou une voix emportait une présomption d’authenticité. Cette présomption s’affaiblit.
Nous devrons de plus en plus séparer trois questions : que vois-je ? Qui affirme que c’est vrai ? Quelle provenance technique puis-je vérifier ? C’est une forme de vérification numérique du quotidien.
Peut-on détecter fiablement les deepfakes en 2026 ?
Parfois oui, toujours non. Les faux médiocres laissent encore des traces ; des outils spécialisés, des filigranes et les Content Credentials apportent des indices.
Mais aucun outil universel ne détecte tous les fichiers synthétiques. La meilleure défense combine marquage technique, provenance, analyse forensique, contrôle des sources, transparence juridique et prudence humaine. La question centrale devient : « Puis-je prouver d’où cela vient ? »