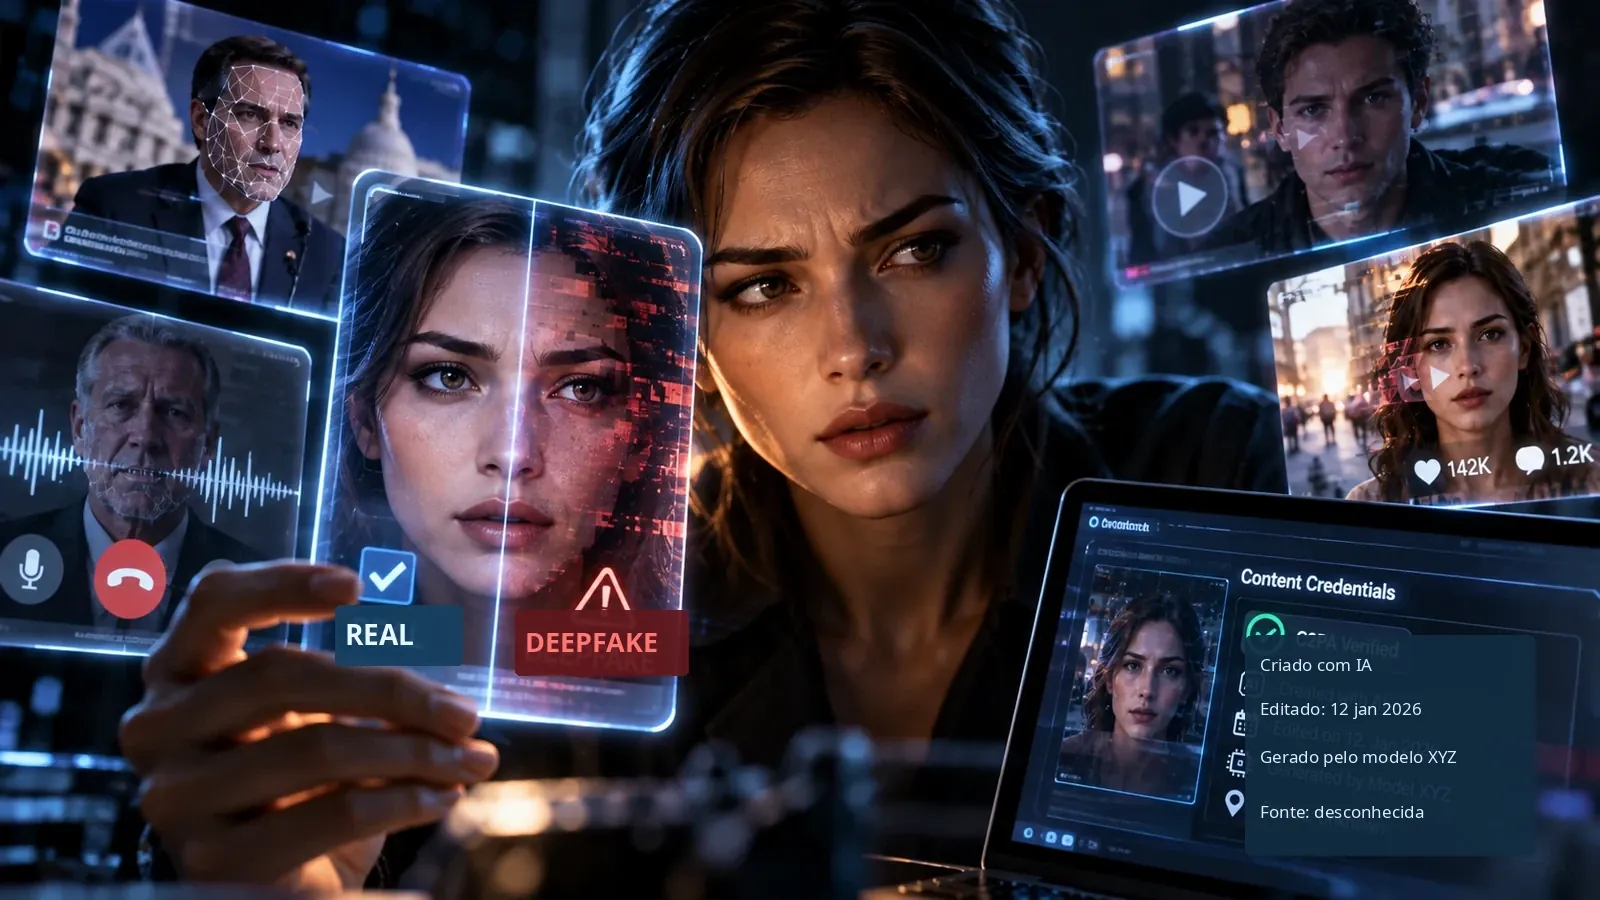
Uma voz pode soar familiar, um vídeo parecer autêntico e uma foto ser impecável. Por isso a pergunta muda: não apenas “parece real?”, mas “consigo provar de onde veio?”.
O que é um deepfake?
Deepfake é conteúdo de imagem, áudio ou vídeo gerado ou manipulado para fazer algo parecer real quando não aconteceu assim. Pode ser político falso, voz clonada, entrevista inventada ou pessoa inexistente.
O AI Act europeu abrange conteúdos que imitam pessoas, lugares ou eventos reais e podem parecer autênticos. O problema não é usar IA, mas enganar.
Os sinais antigos funcionam cada vez menos
Mãos, dentes, olhos e lábios eram pistas úteis em geradores antigos. Modelos atuais produzem rostos, iluminação e vozes muito mais consistentes.
Um detalhe estranho não prova falsificação e uma imagem perfeita não prova autenticidade.
Identificar imagens de IA: o primeiro olhar ainda ajuda
Ainda vale olhar mãos, texto, reflexos, sombras, joias, logos e fundos. Conteúdo ruim continua errando.
Mas inspeção visual é só o primeiro passo: fonte e histórico do arquivo contam cada vez mais.
A pergunta mais importante: onde apareceu primeiro?
Diante de uma imagem chocante, pergunte quem publicou, se existem outras imagens, se veículos confiáveis confirmam e se local, clima e horário fazem sentido.
Uma imagem sintética perfeita pode ser difícil de identificar; um evento inventado costuma deixar poucas evidências independentes.
Busca reversa continua útil
Busca reversa pode mostrar que uma foto “de hoje” circulava anos antes em outro contexto.
Desinformação usa muitas vezes imagens reais com legenda falsa. O arquivo pode ser autêntico e a história, não.
Vídeos deepfake são mais difíceis de desmascarar
Em vídeo, tendemos a confiar nos olhos. Falsos ruins ainda mostram lábios fora de sincronia, contornos instáveis ou luz incoerente.
Com modelos melhores, essas pistas perdem valor e a procedência digital fica mais importante.
O que são Content Credentials?
Content Credentials associam ao arquivo informações sobre origem e edições por padrões como C2PA e assinaturas criptográficas.
Podem registrar ferramenta, alterações e uso de IA. A pergunta vira “consigo rastrear como isso foi criado?”.
O futuro pode funcionar ao contrário
Hoje procuramos falsificações depois da publicação. No futuro, conteúdo confiável pode carregar uma cadeia verificável desde a captura.
Não é selo de verdade, mas adiciona evidência sobre origem e alterações.
Google usa marcas d’água invisíveis
SynthID do Google DeepMind incorpora sinais imperceptíveis em certos conteúdos gerados pelo Google.
Ausência de SynthID não prova autenticidade: o arquivo pode ter vindo de outro sistema.
Por que um detector de IA não deve decidir sozinho
Detectores online oferecem indícios, não prova absoluta. Novos geradores, compressão e recorte mudam os padrões.
Em conteúdo importante, combine detector, procedência, contexto e verificação da fonte.
Ainda mais difícil: vozes clonadas
Uma chamada dá pouco tempo para pensar. Por isso vozes clonadas são eficazes em golpes, juntando imitação técnica e pressão emocional.
Autoridades alertam para criminosos que imitam familiares, colegas ou executivos para pedir dinheiro ou informações.
Para uma voz suspeita, há um método melhor
Se uma voz conhecida pede dinheiro de repente, encerre a ligação e retorne usando um número já conhecido.
Em empresas, pedidos incomuns devem ser confirmados por canais internos; em famílias, uma palavra-código combinada pode ajudar.
Urgência já é um sinal de alerta
“Transfira agora”, “não conte a ninguém”, “não posso receber ligação”: a pressa é deliberada para impedir checagem.
Regra prática: quanto maior a urgência, mais devagar deve ser a decisão.
Deepfakes já aparecem em golpes publicitários
Deepfakes também aparecem em anúncios falsos com pessoas famosas promovendo investimentos ou produtos.
Não basta perguntar se o vídeo é real; é preciso confirmar se a oferta existe numa fonte legítima.
Detecção de deepfakes virou problema social
Uma falsificação pode apenas criar dúvida. Saber que vídeos podem ser fabricados também facilita negar gravações autênticas dizendo que são “IA”.
Procedência ajuda tanto a detectar manipulação quanto a provar autenticidade.
O AI Act mudou as regras em agosto de 2026
Desde 2 de agosto de 2026 valem novas obrigações de transparência do artigo 50 do AI Act, incluindo marcação legível por máquinas para certos conteúdos gerados ou manipulados.
Há regras diferenciadas para arte e sátira, mas criminosos não seguirão a rotulagem voluntariamente.
Os próximos deepfakes não parecerão deepfakes
Não basta aprender a reconhecer deepfakes ruins. Precisamos nos preparar para falsificações excelentes, quase sem erro visível.
Vídeos maiores, vozes mais naturais e manipulação em tempo real reduzirão o valor das antigas pistas visuais.
Confiança terá de ser verificável tecnicamente
Por décadas, foto, vídeo e voz carregavam presunção de autenticidade. Isso está enfraquecendo.
Precisaremos separar três perguntas: o que vejo? quem diz que é real? qual procedência técnica consigo verificar?
É possível detectar deepfakes com segurança em 2026?
Às vezes sim; sempre, não. Falsos ruins deixam sinais e marcas d’água ou Content Credentials podem ajudar.
Não existe detector universal. A melhor defesa combina marcação, procedência, análise forense, fontes, transparência e cautela humana.