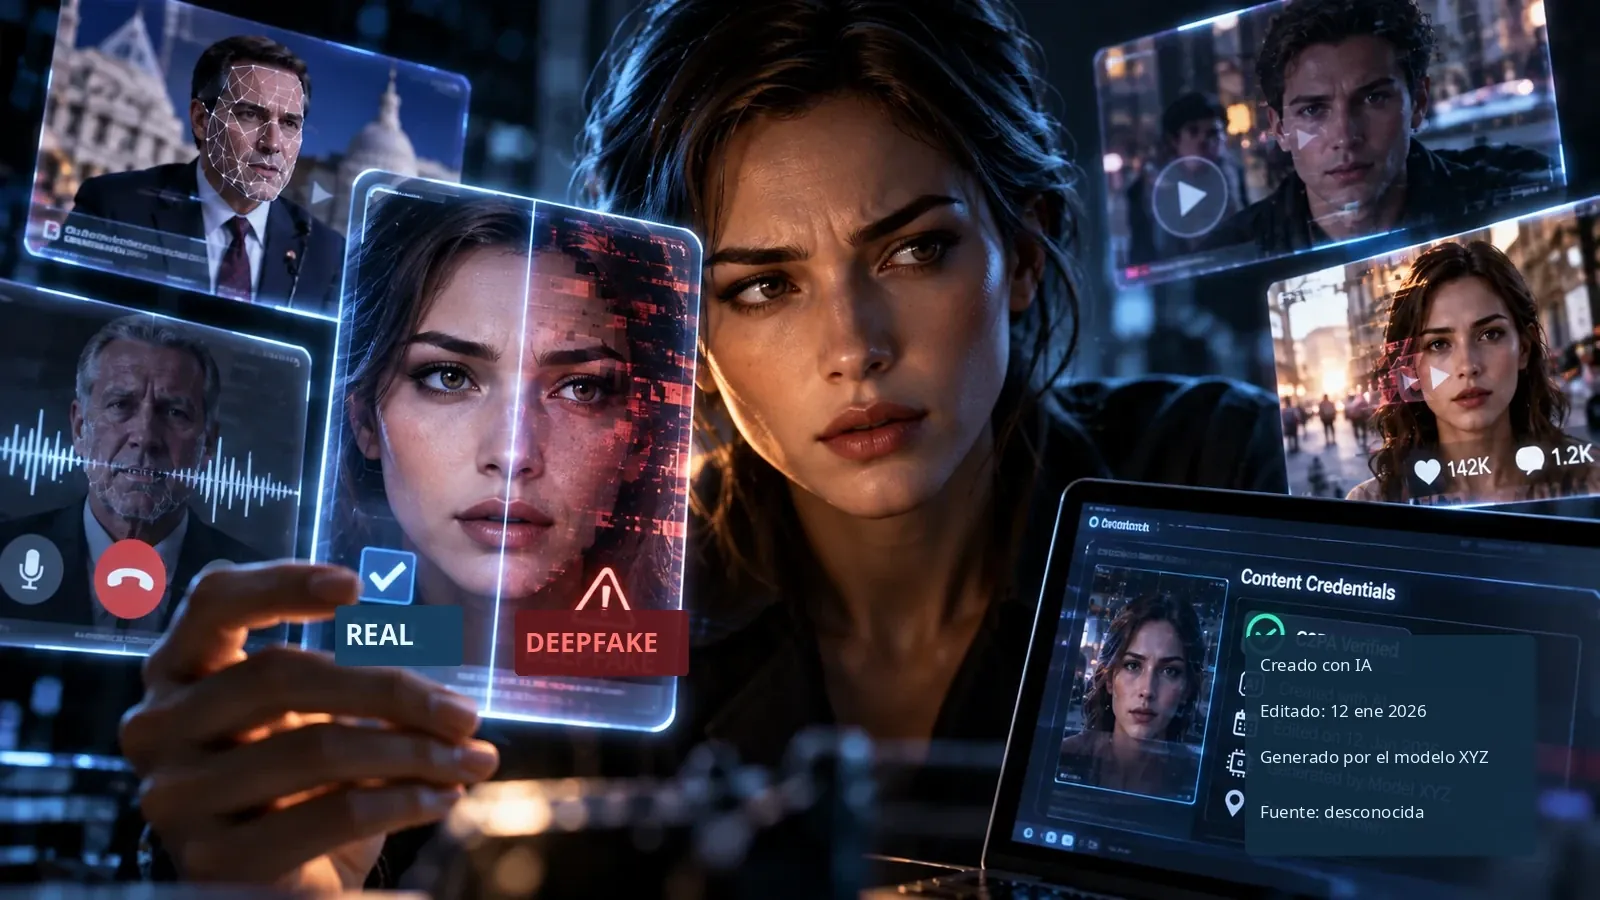
Una voz puede sonar familiar, un vídeo parecer auténtico y una foto resultar impecable. Por eso la pregunta cambia: no solo “¿parece real?”, sino “¿puedo demostrar de dónde procede?”.
¿Qué es un deepfake?
Un deepfake es contenido de imagen, audio o vídeo generado o manipulado para que algo parezca real cuando no ocurrió así. Puede ser un político falso, una voz clonada, una entrevista inventada o una persona que nunca existió.
El AI Act europeo contempla contenidos que imitan personas, objetos, lugares o hechos reales y pueden parecer auténticos. El problema no es usar IA, sino engañar.
Las viejas señales funcionan cada vez peor
Consejos como mirar manos, dientes, ojos o labios ayudaban con generadores antiguos. Los modelos actuales producen rostros, iluminación y voces mucho más coherentes.
Un detalle raro no demuestra un deepfake y una imagen perfecta tampoco demuestra autenticidad.
Detectar imágenes de IA: la primera mirada aún sirve
Todavía conviene revisar manos, texto, reflejos, sombras, joyas, logos y fondos. Los contenidos de baja calidad siguen cometiendo errores.
Pero la inspección visual es solo el primer paso: la fuente y la historia del archivo son cada vez más importantes.
La pregunta más importante: ¿dónde apareció primero?
Ante una imagen espectacular, hay que preguntar quién la publicó, si existen otras tomas, si medios fiables informan del hecho y si lugar, clima y hora encajan.
Una imagen sintética perfecta puede ser difícil de identificar; un suceso inventado suele carecer de huellas independientes.
La búsqueda inversa sigue siendo útil
La búsqueda inversa permite descubrir que una foto “actual” ya circulaba años antes en otro contexto.
La desinformación usa a menudo imágenes reales con una descripción falsa. En ese caso el archivo puede ser auténtico y el relato no.
Los vídeos deepfake son más difíciles de desenmascarar
Un vídeo nos invita a confiar en nuestros ojos. Los deepfakes pobres aún pueden mostrar labios desincronizados, bordes inestables o luz incoherente.
A medida que mejora la generación, esas pistas pierden valor y la procedencia digital gana importancia.
¿Qué son las Content Credentials?
Las Content Credentials adjuntan información sobre origen y ediciones mediante estándares como C2PA y firmas criptográficas.
Pueden indicar herramienta de creación, cambios y uso de IA. La pregunta pasa de “¿veo que es falso?” a “¿puedo rastrear cómo se creó?”.
El futuro podría funcionar al revés
Hoy buscamos falsificaciones después de publicadas. En el futuro, contenido de confianza puede llegar con una cadena de procedencia verificable desde la captura.
No es un sello de verdad, pero aporta evidencia sobre el origen y las modificaciones.
Google utiliza marcas de agua invisibles
SynthID de Google DeepMind inserta señales imperceptibles en ciertos contenidos generados por Google, incluidos imagen, vídeo y audio.
Que no aparezca SynthID no prueba que algo sea real: puede haberse creado con otro sistema.
Por qué un detector de IA nunca debería decidir solo
Los detectores online pueden aportar señales, no pruebas absolutas. Nuevos generadores, compresión, recorte o reexportación cambian los patrones.
En contenidos importantes hay que combinar detector, procedencia, contexto y comprobación de fuentes.
Aún más difícil: voces clonadas
Una llamada deja menos tiempo que una foto. Por eso las voces clonadas son eficaces en estafas: combinan imitación técnica y presión emocional.
Las autoridades advierten de delincuentes que imitan a familiares, compañeros o directivos para pedir dinero o información.
Para una voz sospechosa hay un método mejor
Si una voz conocida pide dinero de repente, lo más seguro es cortar y llamar a la persona mediante un número ya conocido.
En empresas, una orden de pago inusual debe verificarse por canales internos; una palabra clave familiar también puede ayudar.
La urgencia ya es una señal de alerta
“Transfiere ya”, “no se lo digas a nadie”, “no puedo recibir llamadas”: la prisa busca impedir la comprobación.
Regla práctica: cuanto mayor sea la urgencia, más despacio debe tomarse la decisión.
Los deepfakes se usan en estafas publicitarias
Los deepfakes también aparecen en anuncios falsos con famosos que parecen recomendar inversiones o productos.
No basta con preguntar si el vídeo es auténtico; hay que comprobar si la oferta existe realmente en una fuente legítima.
La detección de deepfakes es un problema social
Una falsificación puede limitarse a crear duda. Saber que los vídeos pueden fabricarse permite también negar grabaciones auténticas diciendo que son “IA”.
La procedencia sirve tanto para detectar manipulación como para que el contenido fiable demuestre autenticidad.
El AI Act cambió las reglas en agosto de 2026
Desde el 2 de agosto de 2026 se aplican nuevas obligaciones de transparencia del artículo 50 del AI Act, incluido el marcado legible por máquinas de determinados contenidos generados o manipulados.
Hay reglas adaptadas para arte y sátira, pero los delincuentes no seguirán voluntariamente el etiquetado.
Los próximos deepfakes no parecerán deepfakes
No basta con aprender a detectar deepfakes malos. Hay que prepararse para falsificaciones de alta calidad sin errores visibles.
Vídeos más largos, voces más naturales y manipulación en tiempo real harán que las viejas pistas visuales sean cada vez menos útiles.
La confianza deberá poder verificarse técnicamente
Durante décadas, una foto, un vídeo o una voz tenían una presunción de autenticidad. Esa presunción se debilita.
Habrá que separar tres preguntas: ¿qué veo?, ¿quién afirma que es real? y ¿qué procedencia técnica puedo verificar?
¿Se pueden detectar los deepfakes con fiabilidad en 2026?
A veces sí; siempre, no. Los falsos pobres dejan señales y marcas de agua o Content Credentials pueden ayudar.
No existe un detector universal. La mejor defensa combina marcado técnico, procedencia, análisis forense, fuentes, transparencia y prudencia humana.